Domain malware-portal.de kaufen?
Wir ziehen mit dem Projekt
malware-portal.de um.
Sind Sie am Kauf der Domain
malware-portal.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain malware-portal.de kaufen?
Erkennt Norton Malware-Schadsoftware?
Ja, Norton erkennt und blockiert Malware und Schadsoftware. Norton verwendet fortschrittliche Technologien wie maschinelles Lernen und Verhaltensanalyse, um verdächtige Aktivitäten zu erkennen und zu blockieren. Es bietet auch regelmäßige Updates, um neue Bedrohungen zu erkennen und zu bekämpfen. **
Welche Antivirus-Software ist besonders effektiv bei der Bekämpfung von Malware und Viren?
Es gibt viele Antivirus-Software-Programme, die effektiv bei der Bekämpfung von Malware und Viren sind. Einige der bekanntesten und am besten bewerteten sind Norton, Kaspersky und Bitdefender. Es ist wichtig, regelmäßig Updates durchzuführen und sicherzustellen, dass die Antivirus-Software aktiv und auf dem neuesten Stand ist. **

Ähnliche Suchbegriffe für Trust-under-Threat
Top-Angebote
Produkte zum Begriff Trust-under-Threat:
-
Trust under ThreatTrust under Threat , Challenges in a Digital Society , Ansaugrohre & -schläuche > Ansaug- & Kraftstoffsysteme , Erscheinungsjahr: 202410, Produktform: Kartoniert, Redaktion: Orban, Franck~Strand Larsen, Elin~Lindahl, Sondre, Edition: NED, Seitenzahl/Blattzahl: 200, Keyword: Betrayal; Digital; Digitization; Erwachsenenbildung; Fake News; Medien- und Kommunikationssoziologie; Misinformation; Trust; Truth; Vertrauen; distrust; politics, Fachschema: Soziologie, Fachkategorie: Soziologie~Kommunikationswissenschaft~Pädagogik, Warengruppe: TB/Soziologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 16, Gewicht: 386, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
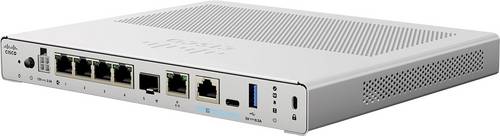
Dell Gateway Anti-Malware for NSA, FirewallDas Dell SonicWALL Gateway Anti-Malware ist eine umfassende Sicherheitslösung, die speziell für die NSA 5600 Serie entwickelt wurde. Diese Abonnement-Lizenz für ein Jahr bietet fortschrittlichen Schutz gegen Malware, Eindringlinge und unerwünschte Anwendungen. Die Lösung ist darauf ausgelegt, die Netzwerksicherheit zu erhöhen, indem sie Bedrohungen in Echtzeit erkennt und verhindert. Die Integration von Intrusion Prevention und Application Control ermöglicht es, potenzielle Angriffe zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Die Lizenz ist für ein Gerät ausgelegt und bietet eine effektive Möglichkeit, die Sicherheit von Netzwerken zu gewährleisten, die auf die NSA 5600, 5600 High Availability und 5600 TotalSecure Gruppen angewiesen sind. Mit regelmässigen Updates der Angriffssignaturen bleibt das System stets auf dem neuesten Stand und schützt vor den neuesten Bedrohungen. - Bietet umfassenden Schutz gegen Malware und Eindringlinge - Integrierte Anwendungskontrolle zur Überwachung und Steuerung des Datenverkehrs - Regelmässige Aktualisierungen der Angriffssignaturen für anhaltenden Schutz.11165,52 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Mobile ThreatKaspersky Threat Data Feeds – Mobile Threat In der heutigen digitalen Ära sind mobile Geräte unverzichtbare Werkzeuge für Unternehmen und Privatpersonen. Mit der zunehmenden Nutzung von Smartphones und Tablets steigt jedoch auch die Anzahl und Komplexität mobiler Bedrohungen. Cyberkriminelle entwickeln kontinuierlich neue Methoden, um mobile Plattformen anzugreifen, sei es durch Malware, Phishing oder andere schädliche Aktivitäten. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Mobile Threat** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenzielle Bedrohungen für mobile Geräte frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Mobile Threat Die **Kaspersky Threat Data Feeds – Mobile Threat** liefern kontinuierlich aktualisierte Informationen über Bedrohungen, die speziell auf mobile Plattformen abzielen. Diese Datenfeeds umfassen Details zu schädlichen URLs, verdächtigen IP-Adressen, bösartigen Anwendungen und anderen relevanten Indikatoren, die mit mobilen Bedrohungen in Verbindung stehen. Durch die Integration dieser Daten in bestehende Sicherheitsinfrastrukturen können Unternehmen ihre Abwehrmechanismen stärken und mobile Geräte effektiv schützen. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Informationen über schädliche URLs, IP-Adressen und Anwendungen, die mobile Geräte gefährden können. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten mobilen Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Mobile Device Management (MDM)-Lösungen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf mobile Geräte abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Mobile Threat** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Anwendungsfälle für Kaspersky Threat Data Feeds – Mobile Threat Schutz vor mobiler Malware: Erkennung und Blockierung von Anwendungen, die mobile Geräte infizieren könnten. Abwehr von Phishing-Angriffen: Identifizierung und Blockierung von Phishing-Websites, die auf mobile Nutzer abzielen. Verhinderung von Datenlecks: Schutz vor Anwendungen und Websites, die darauf abzielen, sensible Daten von mobilen Geräten zu stehlen.35185,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Welche Antivirus-Software empfehlen Sie für den Schutz vor Malware und Viren? Warum?
Ich empfehle die Verwendung von Avast, da es eine umfassende Schutzfunktion bietet und regelmäßig aktualisiert wird. Außerdem ist es benutzerfreundlich und ressourcenschonend. Es hat sich als zuverlässiges Programm erwiesen, um Malware und Viren effektiv zu bekämpfen. **
-
Wie können sich Nutzer vor Online-Bedrohungen wie Viren, Malware und Phishing schützen?
1. Nutzer sollten regelmäßig ihre Software und Betriebssysteme aktualisieren, um Sicherheitslücken zu schließen. 2. Es ist wichtig, starke Passwörter zu verwenden und diese regelmäßig zu ändern. 3. Vorsicht beim Öffnen von E-Mails und Links, insbesondere von unbekannten Absendern, um Phishing-Angriffen vorzubeugen. **
-
Welche Antivirus-Software empfehlen Sie für die Sicherung meines Computers vor Malware und Viren?
Ich empfehle die Verwendung von bekannten Antivirus-Programmen wie Norton, McAfee oder Kaspersky. Diese Programme bieten einen guten Schutz vor Malware und Viren. Es ist wichtig, regelmäßige Updates durchzuführen, um die Sicherheit Ihres Computers zu gewährleisten. **
-
Welche Antivirus-Software empfehlen Sie für die Absicherung meines Computers vor Malware und Viren?
Es gibt viele gute Antivirus-Programme auf dem Markt, darunter Norton, McAfee und Bitdefender. Es ist wichtig, regelmäßige Updates durchzuführen und eine zuverlässige Antivirus-Software zu wählen, die Echtzeitschutz bietet. Einige kostenpflichtige Programme bieten zusätzliche Funktionen wie Firewall-Schutz und sicheres Online-Banking. **


Wie können sich Computerbenutzer vor Viren und Malware schützen? Welche Auswirkungen haben Viren und Malware auf die Sicherheit von Computersystemen?
Computerbenutzer können sich vor Viren und Malware schützen, indem sie regelmäßig Antivirensoftware aktualisieren, keine unbekannten Dateien herunterladen und auf verdächtige Links oder E-Mails achten. Viren und Malware können die Sicherheit von Computersystemen beeinträchtigen, indem sie Daten stehlen, Systeme lahmlegen oder sensible Informationen preisgeben. Es ist wichtig, sich bewusst zu sein und präventive Maßnahmen zu ergreifen, um sich vor diesen Bedrohungen zu schützen. **
Wie kann man sich effektiv vor Cyberkriminalität schützen, insbesondere im Hinblick auf Phishing und Malware?
1. Halte deine Software und Antivirenprogramme immer auf dem neuesten Stand, um Sicherheitslücken zu schließen. 2. Sei vorsichtig beim Öffnen von E-Mails und klicke nicht auf verdächtige Links oder Anhänge. 3. Verwende starke Passwörter, aktiviere die Zwei-Faktor-Authentifizierung und sichere regelmäßig deine Daten. **
Top-Angebote
Produkte zum Begriff Trust-under-Threat:
-
Trust under Threat, Fachbücher von Franck, Orban, Sondre, Lindahl, Strand Larsen, Elin"Trust under Threat" ist eine umfassende Anthologie, die sich mit dem Konzept des Vertrauens in einer zunehmend digitalisierten Gesellschaft auseinandersetzt. Die Beiträge stammen von Mitgliedern der AreaS-Forschungsgruppe der Østfold University College und beleuchten verschiedene Facetten des Vertrauens, das in digitalen Kontexten aufgebaut und herausgefordert wird. Die Themen reichen von der digitalen politischen Teilnahme, wie dem schottischen Unabhängigkeitsreferendum 2014, bis hin zu ausländischen Cyber-Eingriffen in die französischen Präsidentschaftswahlen. Die Autoren untersuchen auch die Wahrnehmung von Vertrauen unter Faktenprüfern in Mali und die skandinavische Faktenprüfung im Kontext des Israel-Hamas-Konflikts. Diese Sammlung bietet wertvolle Einblicke für Studierende, Wissenschaftler und Praktiker, die sich für die Dynamiken des Vertrauens in digitalen Medien interessieren.34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Trust under ThreatTrust under Threat , Challenges in a Digital Society , Ansaugrohre & -schläuche > Ansaug- & Kraftstoffsysteme , Erscheinungsjahr: 202410, Produktform: Kartoniert, Redaktion: Orban, Franck~Strand Larsen, Elin~Lindahl, Sondre, Edition: NED, Seitenzahl/Blattzahl: 200, Keyword: Betrayal; Digital; Digitization; Erwachsenenbildung; Fake News; Medien- und Kommunikationssoziologie; Misinformation; Trust; Truth; Vertrauen; distrust; politics, Fachschema: Soziologie, Fachkategorie: Soziologie~Kommunikationswissenschaft~Pädagogik, Warengruppe: TB/Soziologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 16, Gewicht: 386, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Erkennt Norton Malware-Schadsoftware?
Ja, Norton erkennt und blockiert Malware und Schadsoftware. Norton verwendet fortschrittliche Technologien wie maschinelles Lernen und Verhaltensanalyse, um verdächtige Aktivitäten zu erkennen und zu blockieren. Es bietet auch regelmäßige Updates, um neue Bedrohungen zu erkennen und zu bekämpfen. **
-
Welche Antivirus-Software ist besonders effektiv bei der Bekämpfung von Malware und Viren?
Es gibt viele Antivirus-Software-Programme, die effektiv bei der Bekämpfung von Malware und Viren sind. Einige der bekanntesten und am besten bewerteten sind Norton, Kaspersky und Bitdefender. Es ist wichtig, regelmäßig Updates durchzuführen und sicherzustellen, dass die Antivirus-Software aktiv und auf dem neuesten Stand ist. **
-
Welche Antivirus-Software empfehlen Sie für den Schutz vor Malware und Viren? Warum?
Ich empfehle die Verwendung von Avast, da es eine umfassende Schutzfunktion bietet und regelmäßig aktualisiert wird. Außerdem ist es benutzerfreundlich und ressourcenschonend. Es hat sich als zuverlässiges Programm erwiesen, um Malware und Viren effektiv zu bekämpfen. **
-
Wie können sich Nutzer vor Online-Bedrohungen wie Viren, Malware und Phishing schützen?
1. Nutzer sollten regelmäßig ihre Software und Betriebssysteme aktualisieren, um Sicherheitslücken zu schließen. 2. Es ist wichtig, starke Passwörter zu verwenden und diese regelmäßig zu ändern. 3. Vorsicht beim Öffnen von E-Mails und Links, insbesondere von unbekannten Absendern, um Phishing-Angriffen vorzubeugen. **
Ähnliche Suchbegriffe für Trust-under-Threat
-
Dell Gateway Anti-Malware for NSA, FirewallDas Dell SonicWALL Gateway Anti-Malware ist eine umfassende Sicherheitslösung, die speziell für die NSA 5600 Serie entwickelt wurde. Diese Abonnement-Lizenz für ein Jahr bietet fortschrittlichen Schutz gegen Malware, Eindringlinge und unerwünschte Anwendungen. Die Lösung ist darauf ausgelegt, die Netzwerksicherheit zu erhöhen, indem sie Bedrohungen in Echtzeit erkennt und verhindert. Die Integration von Intrusion Prevention und Application Control ermöglicht es, potenzielle Angriffe zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Die Lizenz ist für ein Gerät ausgelegt und bietet eine effektive Möglichkeit, die Sicherheit von Netzwerken zu gewährleisten, die auf die NSA 5600, 5600 High Availability und 5600 TotalSecure Gruppen angewiesen sind. Mit regelmässigen Updates der Angriffssignaturen bleibt das System stets auf dem neuesten Stand und schützt vor den neuesten Bedrohungen. - Bietet umfassenden Schutz gegen Malware und Eindringlinge - Integrierte Anwendungskontrolle zur Überwachung und Steuerung des Datenverkehrs - Regelmässige Aktualisierungen der Angriffssignaturen für anhaltenden Schutz.11165,52 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Mobile ThreatKaspersky Threat Data Feeds – Mobile Threat In der heutigen digitalen Ära sind mobile Geräte unverzichtbare Werkzeuge für Unternehmen und Privatpersonen. Mit der zunehmenden Nutzung von Smartphones und Tablets steigt jedoch auch die Anzahl und Komplexität mobiler Bedrohungen. Cyberkriminelle entwickeln kontinuierlich neue Methoden, um mobile Plattformen anzugreifen, sei es durch Malware, Phishing oder andere schädliche Aktivitäten. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Mobile Threat** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenzielle Bedrohungen für mobile Geräte frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Mobile Threat Die **Kaspersky Threat Data Feeds – Mobile Threat** liefern kontinuierlich aktualisierte Informationen über Bedrohungen, die speziell auf mobile Plattformen abzielen. Diese Datenfeeds umfassen Details zu schädlichen URLs, verdächtigen IP-Adressen, bösartigen Anwendungen und anderen relevanten Indikatoren, die mit mobilen Bedrohungen in Verbindung stehen. Durch die Integration dieser Daten in bestehende Sicherheitsinfrastrukturen können Unternehmen ihre Abwehrmechanismen stärken und mobile Geräte effektiv schützen. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Informationen über schädliche URLs, IP-Adressen und Anwendungen, die mobile Geräte gefährden können. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten mobilen Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Mobile Device Management (MDM)-Lösungen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf mobile Geräte abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Mobile Threat** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Anwendungsfälle für Kaspersky Threat Data Feeds – Mobile Threat Schutz vor mobiler Malware: Erkennung und Blockierung von Anwendungen, die mobile Geräte infizieren könnten. Abwehr von Phishing-Angriffen: Identifizierung und Blockierung von Phishing-Websites, die auf mobile Nutzer abzielen. Verhinderung von Datenlecks: Schutz vor Anwendungen und Websites, die darauf abzielen, sensible Daten von mobilen Geräten zu stehlen.35185,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Antivirus-Software empfehlen Sie für die Sicherung meines Computers vor Malware und Viren?
Ich empfehle die Verwendung von bekannten Antivirus-Programmen wie Norton, McAfee oder Kaspersky. Diese Programme bieten einen guten Schutz vor Malware und Viren. Es ist wichtig, regelmäßige Updates durchzuführen, um die Sicherheit Ihres Computers zu gewährleisten. **
-
Welche Antivirus-Software empfehlen Sie für die Absicherung meines Computers vor Malware und Viren?
Es gibt viele gute Antivirus-Programme auf dem Markt, darunter Norton, McAfee und Bitdefender. Es ist wichtig, regelmäßige Updates durchzuführen und eine zuverlässige Antivirus-Software zu wählen, die Echtzeitschutz bietet. Einige kostenpflichtige Programme bieten zusätzliche Funktionen wie Firewall-Schutz und sicheres Online-Banking. **
-
Wie können sich Computerbenutzer vor Viren und Malware schützen? Welche Auswirkungen haben Viren und Malware auf die Sicherheit von Computersystemen?
Computerbenutzer können sich vor Viren und Malware schützen, indem sie regelmäßig Antivirensoftware aktualisieren, keine unbekannten Dateien herunterladen und auf verdächtige Links oder E-Mails achten. Viren und Malware können die Sicherheit von Computersystemen beeinträchtigen, indem sie Daten stehlen, Systeme lahmlegen oder sensible Informationen preisgeben. Es ist wichtig, sich bewusst zu sein und präventive Maßnahmen zu ergreifen, um sich vor diesen Bedrohungen zu schützen. **
-
Wie kann man sich effektiv vor Cyberkriminalität schützen, insbesondere im Hinblick auf Phishing und Malware?
1. Halte deine Software und Antivirenprogramme immer auf dem neuesten Stand, um Sicherheitslücken zu schließen. 2. Sei vorsichtig beim Öffnen von E-Mails und klicke nicht auf verdächtige Links oder Anhänge. 3. Verwende starke Passwörter, aktiviere die Zwei-Faktor-Authentifizierung und sichere regelmäßig deine Daten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.