Domain malware-portal.de kaufen?
Wir ziehen mit dem Projekt
malware-portal.de um.
Sind Sie am Kauf der Domain
malware-portal.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain malware-portal.de kaufen?
Gibt es ein ähnliches Spiel wie Beyond Good and Evil?
Ja, ein ähnliches Spiel wie Beyond Good and Evil ist "Okami". Es ist ein Action-Adventure-Spiel mit einer ähnlichen Mischung aus Erkundung, Rätseln und Kämpfen. Es hat auch eine einzigartige visuelle Ästhetik und eine fesselnde Geschichte. **
Wie können Anleger die Fair-Value-Bewertung von Aktien mit Hilfe fundamentaler und technischer Analyse durchführen?
Anleger können die Fair-Value-Bewertung von Aktien durch fundamentale Analyse durchführen, indem sie Unternehmensdaten wie Gewinn, Umsatz und Wachstum analysieren. Technische Analyse kann verwendet werden, um Trends und Muster im Aktienkurs zu identifizieren und potenzielle Einstiegs- oder Ausstiegspunkte zu bestimmen. Die Kombination beider Analysemethoden kann Anlegern helfen, fundierte Entscheidungen über den Wert einer Aktie zu treffen. **

Ähnliche Suchbegriffe für Value-at-Risk-and-beyond-Analyse
Top-Angebote
Produkte zum Begriff Value-at-Risk-and-beyond-Analyse:
-
Simulation von Value at Risk und Conditional Value at Risk bei Wechselkursrisiken, Taschenbuch von Michael Engler, GRIN, 978-3-638-95128-9Simulation Von Value At Risk Und Conditional Value At Risk Bei Wechselkursrisiken, Taschenbuch Von Michael Engler, Grin, 978-3-638-95128-9, Seitenanzahl: 8847,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Beyond Style and GenreBeyond Style and Genre , Aesthetic Concepts in Popular Culture , Ladeluftkühler > Luftversorgung , Erscheinungsjahr: 20231109, Titel der Reihe: Populäre Kultur und Musik#39#, Redaktion: Jost, Christofer, Edition: NED, Seitenzahl/Blattzahl: 267, Keyword: Popular aesthetics; aesthetic theory; jazz; reggae; dancehall; avant-garde; MAD; camp; pop; ostalgia; german cinema; queerness; wabi sabi; theater; space disco; electronic music; cold pop; german country music; Urban Explorers, Fachschema: Musikgeschichte~Populärkultur~Trivialkultur~Soziologie / Sport, Freizeit~Anthropologie / Kulturanthropologie~Kulturanthropologie, Fachkategorie: Musikgeschichte~Soziologie: Sport und Freizeit~Sozial- und Kulturanthropologie, Ethnographie, Warengruppe: TB/Musikgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 163, Höhe: 21, Gewicht: 482, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
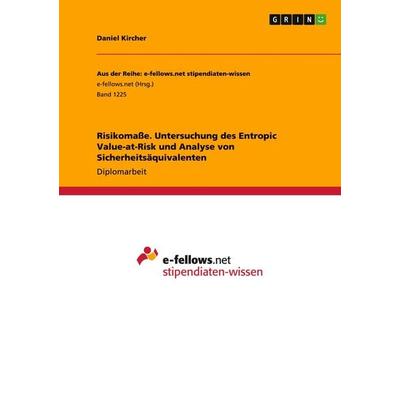
Risikomaße. Untersuchung des Entropic Value-at-Risk und Analyse von Sicherheitsäquivalenten, Taschenbuch von Daniel Kircher, GRIN, 978-3-656-96243-4Risikomaße. Untersuchung Des Entropic Value-at-risk Und Analyse Von Sicherheitsäquivalenten, Taschenbuch Von Daniel Kircher, Grin, 978-3-656-96243-4, Seitenanzahl: 9247,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Risikosteuerung mit Value at Risk und Cashflow at Risk, Taschenbuch von Katharina Scharfen, GRIN, 978-3-640-55890-2Risikosteuerung Mit Value At Risk Und Cashflow At Risk, Taschenbuch Von Katharina Scharfen, Grin, 978-3-640-55890-2, Seitenanzahl: 5627,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Erkennt Norton Malware-Schadsoftware?
Ja, Norton erkennt und blockiert Malware und Schadsoftware. Norton verwendet fortschrittliche Technologien wie maschinelles Lernen und Verhaltensanalyse, um verdächtige Aktivitäten zu erkennen und zu blockieren. Es bietet auch regelmäßige Updates, um neue Bedrohungen zu erkennen und zu bekämpfen. **
-
Wie können Unternehmen ihre Systeme vor Malware-Angriffen schützen und welche Methoden der Malware-Analyse sind am effektivsten?
Unternehmen können ihre Systeme vor Malware-Angriffen schützen, indem sie regelmäßig Software-Updates durchführen, Firewalls und Antivirenprogramme verwenden und Mitarbeiter in Sicherheitsbewusstsein schulen. Die effektivsten Methoden der Malware-Analyse sind die Verwendung von Sandboxing-Technologien, die dynamische Analyse von verdächtigen Dateien und die Zusammenarbeit mit Sicherheitsexperten und Forensik-Teams. **
-
Wie kann man Malware-Analyse-Tools einsetzen, um schädliche Software zu identifizieren und zu entfernen? Welche Methoden werden zur Analyse von Malware eingesetzt und welche Tools sind dafür besonders effektiv?
Malware-Analyse-Tools können verwendet werden, um schädliche Software zu identifizieren, indem sie das Verhalten der Malware auf einem isolierten System beobachten und analysieren. Zu den Methoden zur Analyse von Malware gehören statische Analyse, dynamische Analyse und Verhaltensanalyse. Tools wie IDA Pro, OllyDbg und Wireshark sind besonders effektiv für die Analyse von Malware. **
-
Suchst du ähnliche Spiele wie "Rise and Fall: Civilizations at War"?
Ja, ich kann dir ähnliche Spiele wie "Rise and Fall: Civilizations at War" empfehlen. Einige ähnliche Spiele sind "Age of Empires", "Total War" und "Civilization". Diese Spiele bieten ähnliche Gameplay-Elemente wie Echtzeitstrategie, Aufbau von Zivilisationen und Kriegsführung. **
Wie können Unternehmen ihre Systeme vor Malware-Angriffen schützen und welche Tools eignen sich am besten zur Analyse von Malware-Infektionen?
Unternehmen können ihre Systeme vor Malware-Angriffen schützen, indem sie regelmäßige Sicherheitsupdates durchführen, Firewalls und Antivirensoftware verwenden und Mitarbeiter im sicheren Umgang mit E-Mails und Dateianhängen schulen. Zur Analyse von Malware-Infektionen eignen sich Tools wie Malwarebytes, Sophos Intercept X und Cuckoo Sandbox, die helfen, verdächtige Dateien zu identifizieren und zu entfernen. **
Wie kann man Malware-Analyse betreiben, um schädliche Programme zu identifizieren und zu bekämpfen?
1. Sammle Proben der Malware, um sie zu analysieren. 2. Untersuche den Code und das Verhalten der Malware, um ihre Funktionsweise zu verstehen. 3. Entwickle Gegenmaßnahmen, um die Malware zu entfernen und zukünftige Angriffe zu verhindern. **
Top-Angebote
Produkte zum Begriff Value-at-Risk-and-beyond-Analyse:
-
Value-at-Risk and beyond. Analyse moderner Ansätze der Risikomessung im regulatorischen Umfeld, Taschenbuch von Simon Schweihoff, GRIN,Value-at-risk And Beyond. Analyse Moderner Ansätze Der Risikomessung Im Regulatorischen Umfeld, Taschenbuch Von Simon Schweihoff, Grin, 978-3-668-09122-1, Seitenanzahl: 9647,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
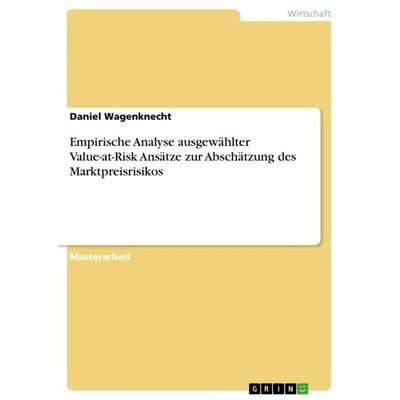
Empirische Analyse ausgewählter Value-at-Risk Ansätze zur Abschätzung des Marktpreisrisikos, Taschenbuch von Daniel Wagenknecht, GRIN,Empirische Analyse Ausgewählter Value-at-risk Ansätze Zur Abschätzung Des Marktpreisrisikos, Taschenbuch Von Daniel Wagenknecht, Grin, 978-3-656-21834-0, Seitenanzahl: 11247,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Simulation von Value at Risk und Conditional Value at Risk bei Wechselkursrisiken, Taschenbuch von Michael Engler, GRIN, 978-3-638-95128-9Simulation Von Value At Risk Und Conditional Value At Risk Bei Wechselkursrisiken, Taschenbuch Von Michael Engler, Grin, 978-3-638-95128-9, Seitenanzahl: 8847,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Beyond Style and GenreBeyond Style and Genre , Aesthetic Concepts in Popular Culture , Ladeluftkühler > Luftversorgung , Erscheinungsjahr: 20231109, Titel der Reihe: Populäre Kultur und Musik#39#, Redaktion: Jost, Christofer, Edition: NED, Seitenzahl/Blattzahl: 267, Keyword: Popular aesthetics; aesthetic theory; jazz; reggae; dancehall; avant-garde; MAD; camp; pop; ostalgia; german cinema; queerness; wabi sabi; theater; space disco; electronic music; cold pop; german country music; Urban Explorers, Fachschema: Musikgeschichte~Populärkultur~Trivialkultur~Soziologie / Sport, Freizeit~Anthropologie / Kulturanthropologie~Kulturanthropologie, Fachkategorie: Musikgeschichte~Soziologie: Sport und Freizeit~Sozial- und Kulturanthropologie, Ethnographie, Warengruppe: TB/Musikgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 163, Höhe: 21, Gewicht: 482, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gibt es ein ähnliches Spiel wie Beyond Good and Evil?
Ja, ein ähnliches Spiel wie Beyond Good and Evil ist "Okami". Es ist ein Action-Adventure-Spiel mit einer ähnlichen Mischung aus Erkundung, Rätseln und Kämpfen. Es hat auch eine einzigartige visuelle Ästhetik und eine fesselnde Geschichte. **
-
Wie können Anleger die Fair-Value-Bewertung von Aktien mit Hilfe fundamentaler und technischer Analyse durchführen?
Anleger können die Fair-Value-Bewertung von Aktien durch fundamentale Analyse durchführen, indem sie Unternehmensdaten wie Gewinn, Umsatz und Wachstum analysieren. Technische Analyse kann verwendet werden, um Trends und Muster im Aktienkurs zu identifizieren und potenzielle Einstiegs- oder Ausstiegspunkte zu bestimmen. Die Kombination beider Analysemethoden kann Anlegern helfen, fundierte Entscheidungen über den Wert einer Aktie zu treffen. **
-
Erkennt Norton Malware-Schadsoftware?
Ja, Norton erkennt und blockiert Malware und Schadsoftware. Norton verwendet fortschrittliche Technologien wie maschinelles Lernen und Verhaltensanalyse, um verdächtige Aktivitäten zu erkennen und zu blockieren. Es bietet auch regelmäßige Updates, um neue Bedrohungen zu erkennen und zu bekämpfen. **
-
Wie können Unternehmen ihre Systeme vor Malware-Angriffen schützen und welche Methoden der Malware-Analyse sind am effektivsten?
Unternehmen können ihre Systeme vor Malware-Angriffen schützen, indem sie regelmäßig Software-Updates durchführen, Firewalls und Antivirenprogramme verwenden und Mitarbeiter in Sicherheitsbewusstsein schulen. Die effektivsten Methoden der Malware-Analyse sind die Verwendung von Sandboxing-Technologien, die dynamische Analyse von verdächtigen Dateien und die Zusammenarbeit mit Sicherheitsexperten und Forensik-Teams. **
Ähnliche Suchbegriffe für Value-at-Risk-and-beyond-Analyse
-
Risikomaße. Untersuchung des Entropic Value-at-Risk und Analyse von Sicherheitsäquivalenten, Taschenbuch von Daniel Kircher, GRIN, 978-3-656-96243-4Risikomaße. Untersuchung Des Entropic Value-at-risk Und Analyse Von Sicherheitsäquivalenten, Taschenbuch Von Daniel Kircher, Grin, 978-3-656-96243-4, Seitenanzahl: 9247,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Risikosteuerung mit Value at Risk und Cashflow at Risk, Taschenbuch von Katharina Scharfen, GRIN, 978-3-640-55890-2Risikosteuerung Mit Value At Risk Und Cashflow At Risk, Taschenbuch Von Katharina Scharfen, Grin, 978-3-640-55890-2, Seitenanzahl: 5627,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
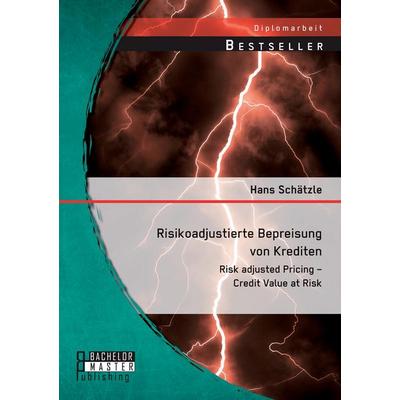
Risikoadjustierte Bepreisung von Krediten: Risk adjusted Pricing - Credit Value at Risk, Fachbücher von Hans SchätzleIm Zuge der MaRisk- und Basel I III-Vorgaben haben Kreditinstitute in Europa, insbesondere in Deutschland, zusätzliche Herausforderungen bei der Kreditvergabe. Zum einen gibt es bei der Eigenkapitalhinterlegung neue Regularien, und zum anderen sind bei der Kreditvergabe eine Vielzahl von Voraussetzungen zu schaffen. Eine Herausforderung und Voraussetzung ist, dass Banken ihre Kredite risikoentsprechend vergeben und demnach auch das Risiko im Preis als Zinssatz einfliessen lassen. Dieses Fachbuch soll einen Überblick zum Thema risikoadjustierte Bepreisung von Krediten geben. Zum einen werden Begrifflichkeiten erläutert und verschiedene Modelle und Herangehensweisen angeführt. Insgesamt wird im Buch mittels Beispielen auf eine anschauliche Darstellung Wert gelegt. Das Buch ist als Einstiegsliteratur in das Thema RaP gedacht und ermöglicht einen Überblick für Fachleute im Bereich der Kreditvergabe.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Risikoadjustierte Bepreisung von Krediten: Risk adjusted Pricing - Credit Value at Risk, Taschenbuch von Hans Schätzle, Bachelor + Master Publishing,Risikoadjustierte Bepreisung Von Krediten: Risk Adjusted Pricing - Credit Value At Risk, Taschenbuch Von Hans Schätzle, Bachelor + Master Publishing, 978-3-95684-283-2, Seitenanzahl: 7639,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man Malware-Analyse-Tools einsetzen, um schädliche Software zu identifizieren und zu entfernen? Welche Methoden werden zur Analyse von Malware eingesetzt und welche Tools sind dafür besonders effektiv?
Malware-Analyse-Tools können verwendet werden, um schädliche Software zu identifizieren, indem sie das Verhalten der Malware auf einem isolierten System beobachten und analysieren. Zu den Methoden zur Analyse von Malware gehören statische Analyse, dynamische Analyse und Verhaltensanalyse. Tools wie IDA Pro, OllyDbg und Wireshark sind besonders effektiv für die Analyse von Malware. **
-
Suchst du ähnliche Spiele wie "Rise and Fall: Civilizations at War"?
Ja, ich kann dir ähnliche Spiele wie "Rise and Fall: Civilizations at War" empfehlen. Einige ähnliche Spiele sind "Age of Empires", "Total War" und "Civilization". Diese Spiele bieten ähnliche Gameplay-Elemente wie Echtzeitstrategie, Aufbau von Zivilisationen und Kriegsführung. **
-
Wie können Unternehmen ihre Systeme vor Malware-Angriffen schützen und welche Tools eignen sich am besten zur Analyse von Malware-Infektionen?
Unternehmen können ihre Systeme vor Malware-Angriffen schützen, indem sie regelmäßige Sicherheitsupdates durchführen, Firewalls und Antivirensoftware verwenden und Mitarbeiter im sicheren Umgang mit E-Mails und Dateianhängen schulen. Zur Analyse von Malware-Infektionen eignen sich Tools wie Malwarebytes, Sophos Intercept X und Cuckoo Sandbox, die helfen, verdächtige Dateien zu identifizieren und zu entfernen. **
-
Wie kann man Malware-Analyse betreiben, um schädliche Programme zu identifizieren und zu bekämpfen?
1. Sammle Proben der Malware, um sie zu analysieren. 2. Untersuche den Code und das Verhalten der Malware, um ihre Funktionsweise zu verstehen. 3. Entwickle Gegenmaßnahmen, um die Malware zu entfernen und zukünftige Angriffe zu verhindern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.